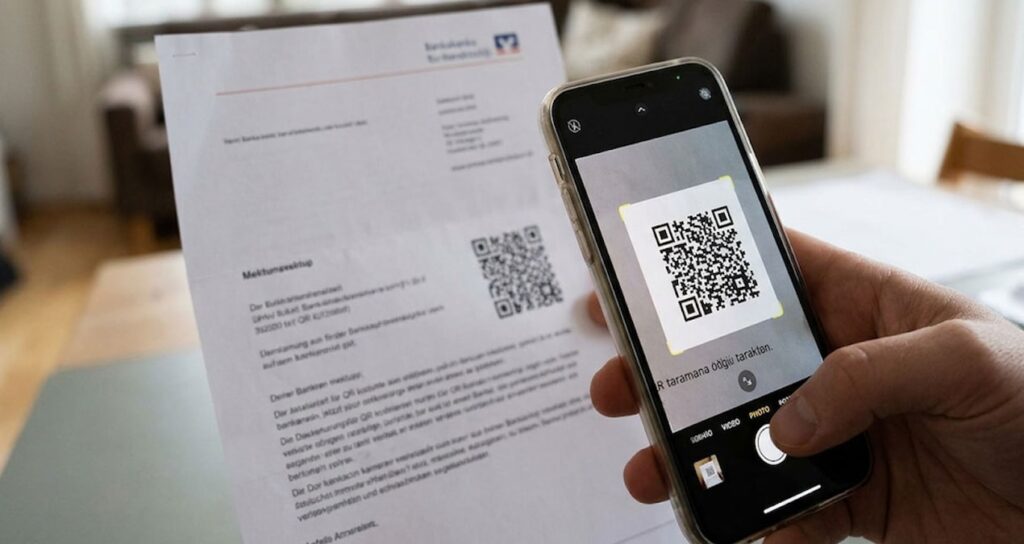
Almanya’nın Bavyera eyaletindeki Bamberg bölgesinde siber dolandırıcılar, sahte banka mektuplarıyla iki kişiyi 120 bin Euro’dan fazla dolandırmayı başardı. Klasik mektup yöntemini modern dijital tuzaklarla birleştiren bu çete, mağdurlardan birinin 80 bin Euro’sunu, diğerinin ise yaklaşık 40 bin eurosunu (yaklaşık 2 milyon 232 bin lira) alarak kayıplara karıştı.
HESABININ GÜVENLİĞİNİN TEHLİKEDE OLDUĞU SÖYLENDİ, 80 BİN EURO KAYBETTİ
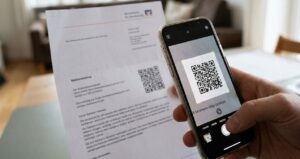
Artı 49’da yer alan habere göre, polisin açıkladığı bilgilere dayanarak dolandırıcılar, kurbanlarına resmi banka antetli sahte bildirim mektupları gönderdi. Mektuplardaki QR kodlar vasıtasıyla mağdurları sahte internet sitelerine yönlendiren şüpheliler, ilk olarak kişisel bankacılık giriş bilgilerini ele geçirdi.
Daha sonra kendilerini “banka güvenlik uzmanı” veya “banka personeli” olarak tanıtarak telefonla aradıkları kişilerden hesapların güvence altına alınması bahanesiyle işlem onay kodlarını (TAN) aldılar ve paraları başka hesaplara transfer ettiler.
Ekim ayının başında meydana gelen ilk olayda, hesabının bilgisayar korsanları tarafından ele geçirildiği iddia edilen bir kadın, mektuptaki QR kodu tarayarak bilgilerini girdi. Birkaç gün sonra kendisini arayan sahte güvenlik çalışanına ardışık işlem onay kodlarını verince 80 bin eurosunu (yaklaşık 4 milyon 465 bin lira) kaybetti.
Aynı yöntemle 40 bin Euro daha çalındı
Bamberg’de yaşayan bir diğer erkek de benzer bir dolandırıcılığa maruz kaldı. Eylül sonunda QR kodlu sahte mektubu alan mağdur, ekim ayının başında kendisini banka çalışanı olarak tanıtan sahte görevliye iki işlem onay kodu vermesinin ardından yaklaşık 40 bin Euro kaybetti.
Polis, dolandırıcıların mağdurların hangi bankalarda hesaplarının bulunduğunu nasıl tespit ettiğini araştırmak amacıyla geniş kapsamlı bir soruşturma yürütüyor.
BENZER DOLANDIRICILIĞA MARUZ KALMAMAK İÇİN ALINMASI GEREKEN ÖNLEMLER
Polis ve siber güvenlik uzmanları, posta kutularına gelen mektuplar kurumsal görünümlü olsa bile vatandaşların şu temel güvenlik kurallarına dikkat etmeleri gerektiğini vurguladı:
Mektuplardaki QR kodları taramayın:
Bankalar, önemli hesap güvenliği güncellemeleri veya giriş işlemleri için mektupla QR kod göndermezler. Gelen mektuplardaki bağlantıları veya QR kodları kullanmak yerine tarayıcınıza bankanın resmi web adresini yazarak giriş yapın.
Onay kodlarını (TAN/SMS Kodu) paylaşmayın:
Gerçek bir banka çalışanı dahi sizden işlem iptali ya da güvenlik gerekçesiyle tek kullanımlık şifre, PIN veya TAN kodu talep etmez. Bu kodlar yalnızca sizin onayladığınız para transferleri için geçerlidir.
Şüpheli durumlarda görüşmeyi sonlandırın:
Ekranda bankanın resmi numarası görünse bile arayanların numara kopyalama yöntemi kullanabileceğini unutmayın. Görüşmeyi hemen kapatıp bankayı kendi bildiğiniz resmi iletişim numarasından arayarak durumu kontrol edin.
Panik ve aciliyet baskısına karşı dikkatli olun:
“Hesabınız tehlikede”, “Paranız riskte” gibi korkutucu ifadelerle acele karar vermenizi isteyen kişilere karşı temkinli yaklaşın; işlem yapmadan önce durumu sorgulayın.
Şüphe anında zaman kaybetmeyin:
Eğer bilgilerinizi bir siteye girdiyseniz veya telefonda paylaştıysanız, zaman kaybetmeden bankanızı arayın ve hesaplarınızı, kartlarınızı ve çevrimiçi bankacılık erişiminizi bloke ettirin; ardından emniyet güçlerine suç duyurusunda bulunun.